אימות דו-שלבי: שתי דקות של הגדרה שנועלות את הוואטסאפ, הגוגל והאינסטגרם שלכם
"שלחתי לך קוד בטעות, תעביר לי אותו?" — ההודעה הזאת, מחבר אמיתי שכבר נפרץ, היא אחת הדרכים הנפוצות לגנוב חשבון ואטסאפ.
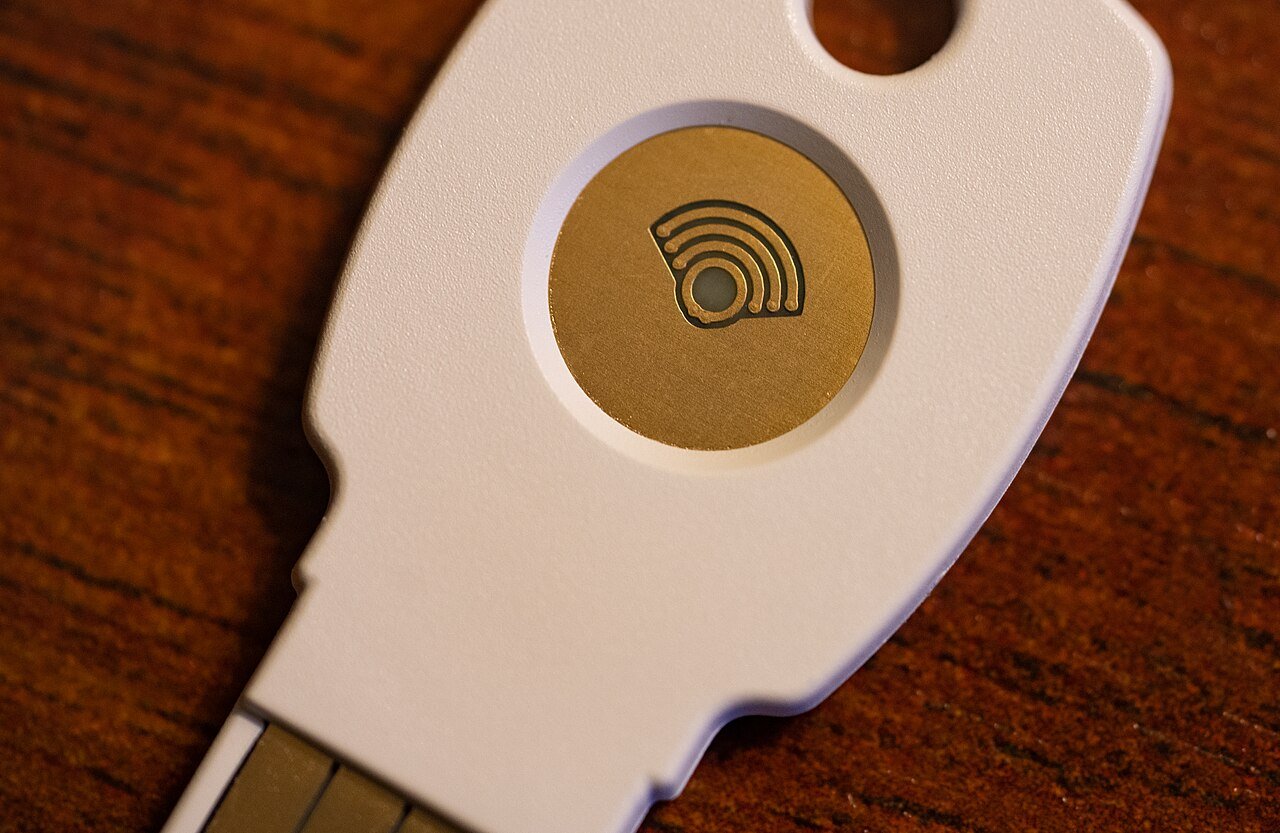
אימות דו-שלבי (2FA) הוא שכבת הגנה שמוסיפה לכניסה לחשבון דבר שני מלבד הסיסמה: קוד חד-פעמי, אישור בטלפון או מפתח פיזי. המשמעות המעשית היא שגם מי שהשיג את הסיסמה שלכם נשאר בחוץ, כי אין לו את הדבר השני. ההפעלה לוקחת בערך שתי דקות לכל שירות, והיא חינמית בכל השירותים הגדולים.
הסיבה שזה חשוב היא שסיסמאות דולפות כל הזמן, ולא באשמתכם. אתר קניות קטן שנפרץ לפני שלוש שנים מספיק כדי שהמייל והסיסמה שלכם יסתובבו ברשימות שנמכרות בגרושים. מי שמשתמש באותה סיסמה בכמה מקומות חשוף במיוחד, ולכן מנהל סיסמאות ואימות דו-שלבי הם שני חצאים של אותו פתרון.
איך זה עובד בפועל
אבטחה נשענת על שלושה סוגי הוכחה: משהו שאתם יודעים (סיסמה או קוד PIN), משהו שיש לכם (הטלפון, מפתח אבטחה) ומשהו שאתם (טביעת אצבע, פנים). אימות דו-שלבי דורש שניים מסוגים שונים. גנב שיושב במדינה אחרת יכול לנחש או לקנות סיסמה. להחזיק ביד את הטלפון שלכם הוא לא יכול.
ברוב השירותים זה גם לא מציק. אחרי כניסה ראשונה ממכשיר מסוים אפשר לסמן אותו כמכשיר מהימן, והקוד יידרש רק בכניסה ממכשיר חדש. כלומר, בדיוק ברגע שבו מישהו אחר מנסה להיכנס.
לא כל שיטת אימות שווה אותו דבר
| שיטה | רמת הגנה | נקודת התורפה | למי מתאים |
|---|---|---|---|
| קוד ב-SMS | בסיסית | אפשר לשכנע אתכם למסור את הקוד, או להעביר את מספר הטלפון לסים אחר | עדיף מכלום, כשאין אפשרות אחרת |
| אפליקציית אימות | טובה | אתר מזויף יכול לבקש את הקוד ולהשתמש בו בזמן אמת | ברירת המחדל לרוב האנשים |
| מפתח גישה (Passkey) | גבוהה מאוד | תלוי במכשיר ובגיבוי שלו בענן | כל שירות שמציע את זה |
| מפתח אבטחה פיזי | הגבוהה ביותר | עולה כסף, ואפשר לאבד אותו | חשבונות עסקיים, מנהלי עמודים, קריפטו |
ההבדל בין השורות העליונות לתחתונות הוא עקרוני. קוד, בין אם הגיע ב-SMS ובין אם מאפליקציה, הוא משהו שאפשר להקליד גם באתר מתחזה. לכן הודעת פישינג טובה מצליחה לעקוף גם אימות דו-שלבי: היא מובילה לעמוד שנראה כמו הבנק, אתם מקלידים סיסמה וקוד, והתוקף מעביר את שניהם לאתר האמיתי באותה שנייה. מפתח גישה ומפתח פיזי בודקים בעצמם את כתובת האתר ופשוט לא עובדים בדומיין מזויף. אין קוד למסור, ולכן אין מה לגנוב בשיחת טלפון.
אפליקציות אימות נפוצות הן Google Authenticator, Microsoft Authenticator ו-Authy. כולן חינמיות וכולן עושות את אותו דבר: מייצרות קוד בן שש ספרות שמתחלף כל חצי דקה, גם בלי קליטה.
איך מפעילים אימות דו-שלבי בוואטסאפ
בוואטסאפ המנגנון קצת שונה: הקוד הנוסף הוא PIN קבוע שאתם בוחרים, והאפליקציה תבקש אותו בכל פעם שמישהו ינסה לרשום את המספר שלכם במכשיר אחר.
- פותחים את ואטסאפ ונכנסים להגדרות.
- בוחרים חשבון ואז אימות דו-שלבי.
- לוחצים על הפעלה ובוחרים קוד בן שש ספרות.
- מוסיפים כתובת אימייל לשחזור, למקרה שתשכחו את הקוד.
אל תבחרו תאריך לידה או 123456, ואל תדלגו על האימייל. בלי כתובת לשחזור, מי ששוכח את הקוד ננעל מחוץ לחשבון לכמה ימים. ואטסאפ תבקש את ה-PIN מדי פעם גם בשימוש רגיל, רק כדי שלא תשכחו אותו.
גוגל, אינסטגרם ופייסבוק
בחשבון גוגל נכנסים ל-myaccount.google.com, בוחרים בלשונית "אבטחה" ומפעילים את "אימות דו-שלבי". גוגל תציע קודם כול אישור בלחיצה על הטלפון או מפתח גישה, ושתי האפשרויות עדיפות על SMS. חשבון הגוגל הוא החשוב מכולם, כי דרכו מאפסים סיסמאות לכל שירות אחר. מי ששולט בג׳ימייל שלכם שולט בכל השאר.
באינסטגרם ובפייסבוק ההגדרה נמצאת ב"מרכז החשבונות", תחת "סיסמה ואבטחה" ואז "אימות דו-שלבי". בוחרים שם באפליקציית אימות ולא ב-SMS. לבעלי עסקים שמנהלים עמוד או חשבון מודעות זה לא עניין של נוחות: חשבון פרסום שנפרץ יכול לחייב את כרטיס האשראי בסכומים גדולים לפני שמישהו שם לב.
שלושה דברים לעשות מיד אחרי ההפעלה
הראשון הוא קודי הגיבוי. כמעט כל שירות נותן רשימה של קודים חד-פעמיים למקרה שהטלפון אבד או נשבר. מדפיסים אותם או שומרים במנהל הסיסמאות, לא בצילום מסך בגלריה ולא בפתקים של אותו טלפון.
השני הוא החלפת מכשיר. לפני שמוכרים או מאפסים טלפון ישן, מעבירים את אפליקציית האימות לחדש. ב-Google Authenticator וב-Microsoft Authenticator אפשר להפעיל גיבוי לחשבון, ואז המעבר אוטומטי. מי שמאפס קודם ונזכר אחר כך מגלה שהוא צריך לשחזר חשבון אחרי חשבון מול התמיכה.
השלישי הוא כלל אחד שלא תלוי בשום הגדרה: קוד אימות לא מוסרים לאף אחד. לא לנציג בנק, לא לשליח, לא לחברה הכי טובה שכותבת שהיא "שלחה בטעות". אף שירות אמיתי לא מבקש מכם להקריא קוד בטלפון. מי שמבקש הוא מי שמנסה להיכנס במקומכם, והוא גם יכול להישמע כמו מישהו שאתם מכירים, כי זיוף קול בבינה מלאכותית דורש היום הקלטה קצרה בלבד.
מאיפה מתחילים
לא צריך לעבור על חמישים חשבונות בערב אחד. מתחילים מהמייל הראשי, ממשיכים לוואטסאפ, ואחר כך לבנק, לחשבונות הרשתות החברתיות ולכל מקום שיש בו כרטיס אשראי שמור או ארנק קריפטו. ארבעת הראשונים לוקחים ביחד פחות מרבע שעה. ההוראות המעודכנות של גוגל, כולל מה עושים כשמאבדים את הטלפון, נמצאות במרכז העזרה של חשבון Google.
שאלות ותשובות
מה ההבדל בין אימות דו-שלבי לאימות דו-גורמי?
בשימוש היומיומי אלה שני שמות לאותו דבר, וגם 2FA הוא אותו מונח. בהגדרה המדויקת, אימות דו-גורמי דורש שתי הוכחות מסוגים שונים, למשל סיסמה ומכשיר, ואילו "דו-שלבי" יכול להיות גם שני שלבים מאותו סוג.
שכחתי את קוד האימות הדו-שלבי בוואטסאפ. מה עושים?
לוחצים על "שכחת את הקוד?" במסך ההזנה ומאפסים אותו דרך כתובת האימייל שהגדרתם. מי שלא הגדיר אימייל יצטרך להמתין כמה ימים עד שוואטסאפ תאפשר לרשום את המספר מחדש.
האם קוד ב-SMS מספיק בטוח?
הוא עדיף בהרבה על סיסמה בלבד, אבל הוא השיטה החלשה מבין הארבע. קוד SMS אפשר להוציא מכם בשיחת טלפון משכנעת, ובמקרים נדירים אפשר להעביר את המספר עצמו לסים אחר. כשיש אפשרות לאפליקציית אימות או למפתח גישה, בוחרים בהן.
מה קורה אם הטלפון אבד או נגנב?
נכנסים לחשבון באמצעות קודי הגיבוי ששמרתם, או ממכשיר שכבר מסומן כמהימן, ומסירים את הטלפון האבוד מרשימת המכשירים. בלי קודי גיבוי התהליך עובר דרך שחזור חשבון, שיכול להימשך ימים.
האם אפשר לפרוץ חשבון עם אימות דו-שלבי?
כן, בעיקר דרך אתר מתחזה שמבקש גם את הקוד, או דרך שכנוע למסור אותו. מפתחות גישה ומפתחות אבטחה פיזיים חוסמים את שתי הדרכים האלה, כי אין בהם קוד שאפשר להקליד או להקריא.
שיר היא כותבת תוכן עם מעל שש שנות ניסיון, שחיה ונושמת את עולמות התרבות, האמנות והקולנוע. בעזרת אהבה אמיתית ליצירה ויכולת להנגיש רעיונות בצורה ברורה ומעניינת, שיר מביאה לקוראים חיבורים מרגשים לעולמות ההשראה, היצירה והחוויות התרבותיות שמעשירים את חיי היומיום.